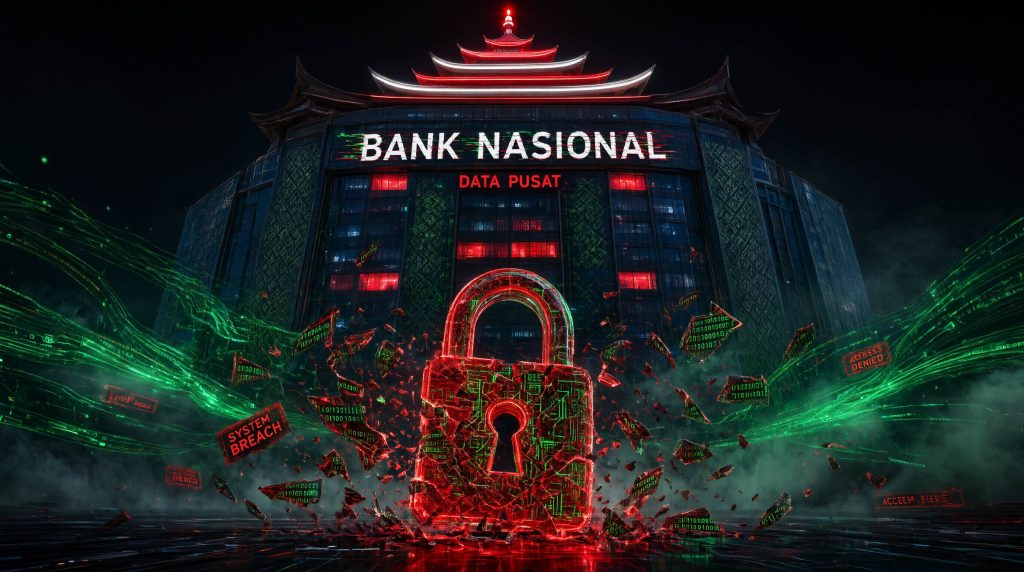
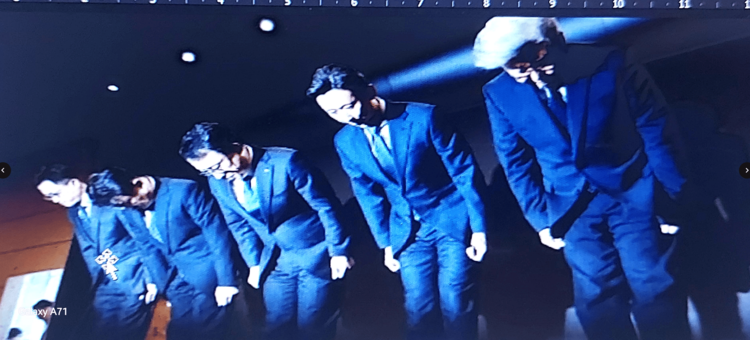
Manajemen Sk Telecom meminta maaf kepada 23 juta pelanggan perusahaan telekomunikasi yang bermarkas di Korea Selatan itu. Ulah siber atau malware yang menyerang data pengguna semakin meningkat. Serangan siber pernah terjadi di Indonesia.
Penulis/editor: Rayendra L Toruan
mmINDUSTRI.co.id – Sk Telecom Breach (sumber): Serangan malware berskala besar terhadap perusahaan SK Telecom semakin giat menunjukkan kekuatan malware.
Oleh sebab itu, sangat penting bagi perusahaan dan organisasi pemerintah melakukan pendekatan keamanan siber secara pro-aktif.

“Thank you for visiting mmindustri.co.id. Subscribe for the latest news and insight. Enter your email (Your email address will not be published)
Akibat penyerangan yang dilakukan oleh malware, maka perusahaan SK Telecom menawarkan penggantian kartu USIM kepada 23 juta pengguna yang kemungkinan mengakami kebocoran data sensitif yang menyusupi masuk.
Baik perusahaan dan pengguna sistem dari SK Telecom, memiliki kekhawatiran yang utama yakni adanya potensi eksploitasi data yang telah terekspos, dan digunakan oleh penyerang untuk kepentingannya.
Serangan malware berskala besar terhadap perusahaan besar Korea Selatan ini menunjukkan kekuatan kampanye malware. Oleh karena itu, organisasi seperti perusahaan harus mengadopsi pendekatan keamanan siber pro-aktif untuk melindungi data pelanggan.
Meskipun hanya sedikit informasi spesifik yang tersedia tentang informasi yang bocor, tawaran SK Telecom untuk mengganti kartu Universal Subscriber Identity Module (USIM) kepada 23 juta pelanggan—menunjukkan bahwa sejumlah besar informasi sensitif (mungkin) disusupi.
Kekhawatiran langsung bagi SK Telecom dan pelanggannya adalah eksploitasi data yang terekspos.
Organisasi seperti perusahaan wajib melindungi data sensitif memiliki tanggung jawab untuk mengambil langkah-langkah keamanan proaktif untuk melindungi informasi pelanggan mereka.
Pemantauan waktu nyata, audit keamanan, dan penerapan arsitektur keamanan zero-trust dapat membantu mengamankan aset digital organisasi.
Jika terjadi pelanggaran yang berhasil menembus data, maka alat seperti solusi Privileged Access Management (PAM) dapat membatasi jangkauan pelaku ancaman atau siber.
Solusi PAM bekerja dengan memantau akses dan aktivitas secara ketat di akun istimewa sekaligus memastikan organisasi memenuhi persyaratan kepatuhan peraturan dan industri.
PAM mampu meminimalkan ancaman internal. Meskipun saat ini belum diketahui jumlah pengguna yang datanya telah diretas, pelanggan SK Telecom harus bertindak seolah-olah data sensitif mereka telah diretas.
Mencegah serangan malware
Pengguna yang khawatir harus memanfaatkan langkah-langkah keamanan yang ditawarkan, termasuk penggantian kartu USIM yang diberikan secara gratis dan layanan perlindungan informasi.
Bagi perusanaan pelanggan, SK Telecom siap menerima informasi pembayaran SK Telecom, pertimbangkan untuk membekukan rekening bank atau kartu kredit pelanggan.
Alat pemantauan web gelap juga efektif untuk menentukan apakah informasi pribadi Anda telah jatuh ke tangan yang salah atau tidak sehingga Anda dapat segera mengambil tindakan.
Menurut rilis SK Telecom, operator seluler terbesar di Korea Selatan ini , melayani setengah dari pasar yang mengalami kebocoran data dalam skala besar akibat malware—mengekspos data USIM milik 27 juta pelanggan dari 51 juta populasi Korea Selatan.
Serangan malware bisa berdampak sangat serius terhadap perusahaan, baik dari segi operasional, finansial, maupun reputasi. Beberapa dampak utama yang akan terjadi meliputi:
- Aksi malware mampu mencuri atau merusak data pelanggan, informasi keuangan, dan rahasia perusahaan, yang bisa berujung pada pelanggaran hukum dan denda berat.
- Sistem yang terinfeksi mengalami gangguan atau bahkan berhenti berfungsi, menyebabkan penurunan produktivitas dan potensi kerugian bisnis.
- Biaya pemulihan dari serangan malware sangat besar, termasuk investigasi, pemulihan data, dan peningkatan sistem keamanan untuk mencegah serangan berikutnya.
- Perusahaan menghadapi tuntutan hukum jika tidak memenuhi standar keamanan data, terutama jika pelanggan atau mitra bisnis terkena dampaknya.
- Jika data pelanggan bocor, reputasi perusahaan bisa tercoreng, menyebabkan hilangnya kepercayaan pelanggan dan potensi kehilangan bisnis jangka panjang.
- Data yang dicuri bisa digunakan untuk penipuan identitas, pemalsuan transaksi, atau kejahatan cyber lainnya yang bisa merugikan perusahaan maupun pelanggan.
Oleh karena itu, perusahaan harus meningkatkan sistem keamanan data dengan teknologi seperti enkripsi, autentikasi multi-faktor, dan sistem pemantauan ancaman siber. Semakin cepat ancaman dikenali dan ditangani, semakin kecil dampak yang ditimbulkan.
Bagaimana perusahaan mencegah serangan malware? Gunakan antivirus yang terpercaya untuk mendeteksi dan menghapus malware sebelum menyebar, dan perbarui perangkat lunak secara berkala agar sistem tetap terlindungi dari celah keamanan.
Hati-hati saat mengunduh dan menginstal perangkat lunak, hindari sumber yang tidak terpercaya. Gunakan firewall untuk mencegah akses tidak sah ke jaringan dan waspadai email phishing yang sering digunakan untuk menyebarkan malware.
Gunakan kata sandi yang kuat dan autentikasi multi-faktor untuk meningkatkan keamanan, dan harusmenghindari mengklik iklan pop-up yang bisa menjadi pintu masuk malware. Lakukan backup data secara berkala untuk menghindari kehilangan data akibat serangan malware.
Di Indonesia pernah terjadi, beberapa perusahaan swasta, BUMN dan instansi pemerintah yang terkena serangan malware.
This type of article is favored by our readers. Would your company willing to sponsor it? Kindly email us: business@mmindustri.co.id or fill this form