Check Point Research mencatat Microsoft mendominasi 33 persen serangan phishing merek pada Q3 2026. Seperti apa tren ancaman AI, modus serangan, dan solusi keamanan bagi perusahaan?
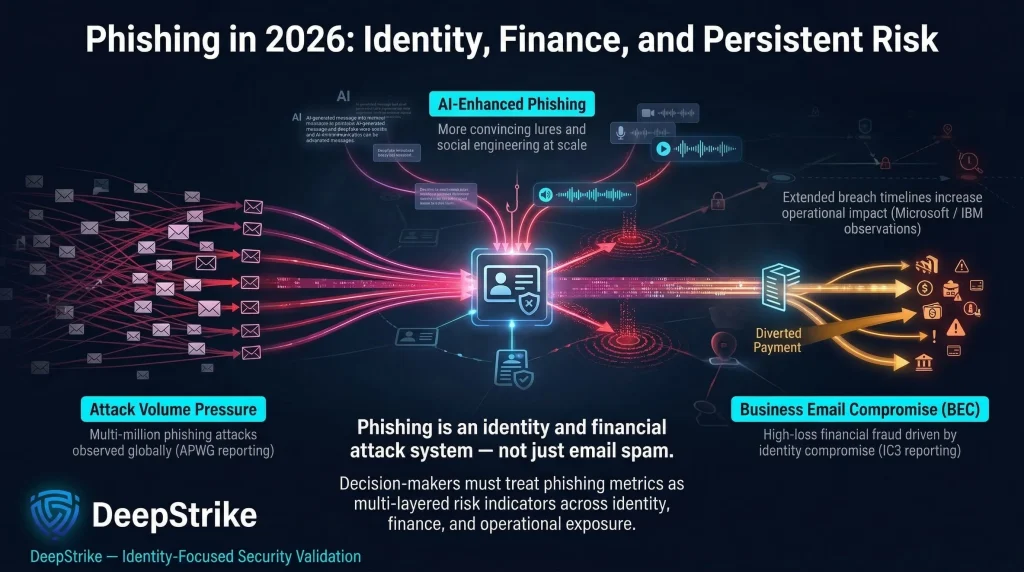
Ketahanan siber merupakan tanggung jawab bersama pimpinan, tim teknologi, karyawan, dan mitra bisnis. Teknologi perlindungan harus berjalan seiring dengan disiplin pengguna dan tata kelola yang kuat (Foto/@: DeepStrike)
Penulis/editor: Rayendra L Toruan

“Thank you for visiting mmindustri.co.id. Subscribe for the latest news and insight. Enter your email (Your email address will not be published)
mmINDUSTRI.co.id – Check Point® Software Technologies Ltd. (sumber): Check Point Research melaporkan bahwa Microsoft menjadi target dalam satu dari tiga upaya phishing yang mengatasnamakan merek pada kuartal III 2026.
Rilis Check Point Research (CPR) pada 28 Oktober 2026 itu mencatat, perusahaan teknologi tersebut menyumbang 33 persen dari seluruh upaya phishing berbasis penyamaran merek yang terpantau selama Juli – September 2026.
Angka ini meningkat dari 23 persen pada kuartal sebelumnya, menegaskan bahwa kepercayaan pengguna terhadap merek teknologi terkemuka masih menjadi sasaran utama penjahat siber.
Ancaman tersebut tidak lagi sebatas pencurian kata sandi. Pelaku kini memperluas serangan ke platform kecerdasan buatan (AI) dan perangkat pengembangan perangkat lunak.
Mereka memanfaatkan email penagihan palsu, situs dukungan tiruan, perintah instalasi berbahaya, hingga perangkat lunak akses jarak jauh yang tampak sah untuk mencuri kredensial, informasi keuangan, bahkan mengambil alih perangkat korban.
Laporan Brand Phishing Ranking kuartal III 2026 dari Check Point Research menunjukkan bahwa Microsoft masih menjadi merek yang paling sering ditiru, dengan pangsa 33 persen. Apple menempati posisi kedua, disusul Google di posisi ketiga.
Dominasi Microsoft semakin terlihat karena pangsanya sekitar empat kali lipat dibandingkan merek lain dalam pemeringkatan tersebut.
Berikut lima merek teratas yang menjadi sasaran penyamaran pada kuartal III 2026.
- Microsoft — 33 persen. Naik dari 23 persen pada kuartal II 2026 dan menempati peringkat pertama.
- Apple — 8 persen. Naik dua posisi ke peringkat kedua.
- Google — 8 persen. Menempati peringkat ketiga dengan persentase yang sama seperti Apple.
- LinkedIn — 6 persen. Turun dua posisi ke peringkat keempat.
- Amazon — 4 persen. Melengkapi daftar lima besar.
Kelima merek tersebut secara kolektif mencakup lebih dari separuh upaya penyamaran merek yang terpantau CPR.
Dominasi merek teknologi menunjukkan bahwa pelaku memanfaatkan kebiasaan pengguna mengakses layanan digital untuk bekerja, berkomunikasi, menyimpan dokumen, berkolaborasi, dan bertransaksi.
Nama perusahaan yang dikenal luas menjadi alat untuk membangun kepercayaan sebelum korban menyadari bahwa mereka sedang berhadapan dengan situs atau pesan palsu.
Bagi perusahaan, kondisi ini menjadikan identitas digital, akun karyawan, layanan cloud, dan perangkat kerja sebagai bagian penting dari perlindungan bisnis.
Satu akun yang berhasil diambil alih dapat menjadi pintu masuk bagi pencurian data, penyalahgunaan akses, hingga serangan lanjutan terhadap sistem organisasi.
Di luar pemeringkatan merek, kuartal III juga memperlihatkan pergeseran taktik. Pelaku mulai meniru platform AI dan perangkat pengembangan, seperti Claude dan Google Antigravity, melalui peringatan penagihan palsu serta perintah instalasi berbahaya.
Sejumlah kampanye bahkan tidak lagi sekadar mencuri kredensial. Pelaku membujuk korban menjalankan perintah terminal atau memasang sendiri perangkat lunak akses jarak jauh yang sah.
Pergeseran ini juga terlihat pada tingkat industri. Sektor teknologi tetap menjadi yang paling sering ditiru, diikuti jejaring sosial dan perbankan.
Ketiganya menyimpan akun serta informasi bernilai tinggi bagi pengguna, mulai dari email pekerjaan, penyimpanan cloud, dan profil media sosial hingga informasi keuangan.
Manajer Riset Data Check Point Research, Omer Dembinsky mengatakan, “Brand phishing kini memasuki fase baru. Para penyerang tidak hanya mengeksploitasi kepercayaan terhadap platform teknologi yang digunakan orang sehari-hari.”
Omer menambahkan, pelaku juga mengikuti pengguna hingga ke ranah kecerdasan buatan (AI) dan perangkat pengembangan atau developer tools.
Mereka kini melangkah lebih jauh dari sekadar mencuri kata sandi dengan membujuk korban menjalankan perintah berbahaya atau memasang sendiri perangkat lunak akses jarak jauh yakni remote access software.
“Seiring dengan kemudahan dalam memproduksi surel yang meyakinkan serta situs web tiruan dalam skala besar berkat AI generatif, organisasi memerlukan sistem pencegahan yang mencakup tidak hanya kotak masuk surel, tetapi juga seluruh jaringan internet,” jelas Omer Dembinsky.
Kampanye phishing nyata yang teramati pada kuartal III 2026
Kampanye yang terpantau selama periode tersebut memperlihatkan penerapan berbagai taktik, mulai dari peringatan tagihan AI palsu dan halaman dukungan tiruan hingga perintah terminal berbahaya serta perangkat lunak akses jarak jauh yang disamarkan sebagai pembaruan sistem.
Salah satu kampanye menyamar sebagai Claude melalui email pemberitahuan kegagalan pembayaran. Pesan tersebut mengklaim transaksi sebesar €500,00 telah ditolak.
Pelaku memperingatkan bahwa akses API dan akun Claude pengguna akan dihentikan sementara jika metode pembayaran tidak segera diperbarui. Modus ini mengancam keamanan data keuangan sekaligus kredensial akun korban.
Kampanye lainnya menggunakan situs tiruan Google Antigravity yang menampilkan perintah instalasi Linux seolah-olah sah.
Padahal, perintah tersebut mendekode dan menjalankan instruksi berkode Base64 untuk mengunduh serta mengeksekusi skrip shell dari server eksternal. Dengan cara ini, penyerang dapat menjalankan kode dari jarak jauh pada sistem korban.
Penyerang juga membuat artikel dukungan Apple palsu yang mengarahkan pengguna Mac menjalankan perintah terminal dengan iming-iming peningkatan kinerja.
Dalam kasus lain, situs Docusign palsu menampilkan dokumen untuk ditinjau dan mengklaim bahwa pengguna perlu memperbarui perangkat lunak.
Ketika mengeklik tombol “Lanjutkan” atau Continue, pengguna akan mengunduh FleetDeck, perangkat lunak pemantauan dan manajemen jarak jauh yang sah, tetapi dapat disalahgunakan untuk memperoleh akses tidak sah ke perangkat korban.
Mengapa brand phishing semakin sulit ditanggulangi?
Berbagai kasus tersebut menunjukkan bahwa brand phishing semakin sulit dibendung karena mengeksploitasi kepercayaan terhadap merek yang sudah dikenal, bukan sekadar memanfaatkan celah perangkat lunak.
Penyerang menggabungkan unsur urgensi, identitas visual merek yang meyakinkan, domain tiruan, dan instruksi instalasi yang tampak sah untuk mengelabui korban.
Tujuan serangan pun meluas. Pelaku tidak lagi hanya mengincar kata sandi atau data pembayaran, tetapi juga berusaha mendapatkan kendali langsung atas perangkat korban.
Penggunaan AI generatif untuk memproduksi email meyakinkan dan situs palsu dalam skala besar membuat pencegahan semakin penting.
Organisasi perlu menghentikan pesan phishing sebelum masuk ke kotak masuk, memanfaatkan deteksi berbasis AI untuk mengenali penyamaran merek dan pencurian kredensial, serta mengotomatiskan investigasi dan respons.
Selain itu, perusahaan perlu memantau penggunaan perangkat manajemen jarak jauh yang tidak disetujui dan memindai internet untuk menemukan domain yang menyerupai alamat resmi serta halaman login tiruan sebelum dimanfaatkan untuk penipuan.
Temuan kuartal III 2026 memberikan sejumlah pelajaran praktis bagi perusahaan, mulai dari organisasi besar hingga usaha yang tengah mempercepat transformasi digital.
- Hentikan pesan berbahaya sebelum mencapai kotak masuk.
Perusahaan perlu menerapkan penyaringan email yang mampu mendeteksi tautan berbahaya, lampiran mencurigakan, upaya pencurian kredensial, dan penyamaran merek. Sistem juga harus dapat mengarantina pesan berisiko serta membantu tim keamanan menangani ancaman secara terpusat.
- Verifikasi domain dan identitas pengirim.
Karyawan tidak boleh menganggap pesan aman hanya karena menggunakan logo perusahaan terkenal. Organisasi perlu membiasakan pemeriksaan alamat domain, validasi permintaan pembayaran, dan konfirmasi melalui saluran resmi yang telah diketahui sebelumnya.
Untuk permintaan sensitif, seperti perubahan rekening pembayaran, pengaturan akses, atau pembaruan kredensial, perusahaan sebaiknya menerapkan prosedur verifikasi terpisah.
- Terapkan prinsip kehati-hatian pada perintah terminal.
Tim TI dan pengembang harus memeriksa sumber perintah sebelum menyalinnya ke terminal. Perintah yang mengunduh skrip eksternal, mendekode teks Base64, atau menjalankan kode dari sumber yang belum terverifikasi harus ditinjau terlebih dahulu.
Organisasi juga dapat membatasi hak akses administratif, menggunakan lingkungan pengujian terisolasi, dan menerapkan kebijakan instalasi perangkat lunak yang jelas.
- Pantau perangkat lunak akses jarak jauh.
Perusahaan perlu memiliki inventaris perangkat lunak yang disetujui, memantau pemasangan aplikasi baru, serta mengidentifikasi alat pengelolaan jarak jauh yang tidak memiliki otorisasi.
Akses semacam ini harus diberikan sesuai kebutuhan, dilindungi autentikasi multifaktor, dan dicatat untuk keperluan audit.
- Gunakan deteksi berbasis AI dan otomatisasi respons.
Teknologi deteksi berbasis AI dapat membantu mengenali pola penyamaran merek, halaman login palsu, dan indikasi pencurian kredensial. Otomatisasi juga mempercepat investigasi, pengarantinaan pesan, pencabutan sesi mencurigakan, serta koordinasi respons insiden.
Namun, AI bukan pengganti tata kelola keamanan. Organisasi tetap membutuhkan pengawasan manusia, kebijakan terukur, dan evaluasi berkala agar tindakan otomatis tidak mengganggu aktivitas bisnis yang sah.
Di luar jaringan internal, perusahaan perlu memantau domain yang menyerupai merek mereka dan melaporkan situs tiruan melalui saluran penanganan yang relevan. Langkah ini membantu mengurangi risiko bagi pelanggan sebelum mereka berinteraksi dengan halaman palsu.
Bagi pimpinan perusahaan, prioritas utama adalah memperlakukan phishing sebagai risiko bisnis, bukan sekadar persoalan teknis departemen TI. Dampaknya dapat meluas ke kontinuitas operasional, kerahasiaan data, kepercayaan pelanggan, hingga reputasi merek.
Pimpinan perlu memastikan pengelolaan identitas, keamanan email, pemantauan perangkat, dan respons insiden berjalan secara terintegrasi.
Indikator kinerja yang relevan mencakup waktu deteksi dan penanganan, jumlah akun yang berhasil diamankan, serta kecepatan menonaktifkan domain palsu yang meniru perusahaan.
Bagi tim TI dan keamanan informasi, prioritasnya adalah mencegah satu kesalahan pengguna berkembang menjadi insiden yang lebih luas.
Pembatasan hak akses, autentikasi multifaktor, pembaruan perangkat, pencadangan data, dan pemantauan aktivitas tidak biasa merupakan fondasi keamanan yang harus diterapkan secara konsisten.
Sementara itu, pengguna perlu menerapkan tiga kebiasaan sederhana:
– Jangan mengeklik tautan pembayaran atau login hanya karena pesan terlihat mendesak.
– Jangan menjalankan perintah terminal atau memasang aplikasi berdasarkan instruksi situs yang belum diverifikasi.
– Jika terlanjur memasukkan kredensial atau menjalankan perintah mencurigakan, segera laporkan kepada tim TI, amankan akun melalui saluran resmi, dan minta pemeriksaan perangkat.
Respons cepat dapat membatasi dampak insiden. Menunda pelaporan karena khawatir disalahkan justru memberi penyerang lebih banyak waktu untuk menyalahgunakan akses.
Laporan Check Point Research kuartal III 2026 memperlihatkan bahwa popularitas merek dapat berubah menjadi sasaran serangan ketika kepercayaan pengguna tidak disertai verifikasi yang memadai.
Microsoft mendominasi pemeringkatan dengan pangsa 33 persen. Sementara itu, penyamaran terhadap Apple, Google, LinkedIn, Amazon, dan platform AI menunjukkan luasnya ekosistem digital yang berisiko.
Perkembangan ini menjadi pengingat bagi perusahaan yang tengah mengadopsi AI, memperluas layanan cloud, dan mempercepat digitalisasi proses bisnis.
Semakin banyak aktivitas berlangsung secara digital, semakin penting memastikan setiap identitas, instruksi, dan aplikasi yang digunakan benar-benar dapat dipercaya.
Strategi keamanan yang efektif tidak cukup hanya mengandalkan respons setelah insiden terjadi. Perusahaan perlu mencegah pesan berbahaya masuk, membatasi akses yang tidak diperlukan, memantau aktivitas mencurigakan, dan menyiapkan prosedur pemulihan yang jelas.
Ketahanan siber merupakan tanggung jawab bersama pimpinan, tim teknologi, karyawan, dan mitra bisnis. Teknologi perlindungan harus berjalan seiring dengan disiplin pengguna dan tata kelola yang kuat.
Dengan pendekatan tersebut, perusahaan dapat menjaga kepercayaan pelanggan sekaligus terus berinovasi tanpa mengabaikan keamanan.
Ketahanan siber merupakan tanggung jawab bersama antara pimpinan, tim teknologi, karyawan, dan mitra bisnis. Teknologi perlindungan yang tepat harus berjalan seiring dengan disiplin pengguna dan tata kelola yang kuat.
Dengan pendekatan tersebut, perusahaan dapat menjaga kepercayaan pelanggan sekaligus terus berinovasi tanpa mengabaikan keamanan. #SalamSobatmmINDUSTR
This type of article is favored by our readers. Would your company willing to sponsor it? Kindly email us: business@mmindustri.co.id or fill this form